

データはあなたのもの。司法管轄権もあなたのもの。 制御もあなたの手に。
データ主権はもはや任意ではなく、コンプライアンスの姿勢です。
世界中の政府が、組織がどこにAIデータを配置し、誰が制御し、誰がアクセスできるかを示すことを義務付けています。オンプレミスのS3ネイティブストレージがその解決策です。
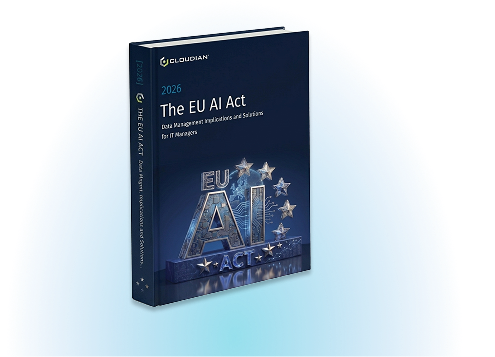
EU AI法レポート
なぜEU AI法のコンプライアンスをデータインフラに組み込む必要があるのか、単なるアプリケーション層ではなく、そしてCloudian HyperStoreが組織を保護するための安全で主権を持つストレージ基盤を提供する方法を発見してください。
問題:居住地は主権ではありません
多くの組織は、クラウドプロバイダーからローカルな地域を選択することでデータ主権の義務を果たすと仮定しています。しかし、それは違います。
ローカルな地域ゾーンを選択するとデータの物理的な位置が変更されるかもしれませんが、それを法的に提供することを求められるのは誰なのかという点は変わりません。
AIのワークロードの場合、露出はストレージ以上に深いものとなります。トレーニングデータセット、推論入力、および必要な監査ログはすべて同じ司法管轄の範囲内にあります。主権を示すには、アーキテクチャが必要であり、ベンダーの協定ではありません。


規制の状況
- EU AI法: 高リスクのAIシステムは、データの処理履歴を示すログを保持し、アクセス制御を実施し、適合性評価をサポートする必要があります。この義務は技術的なものであり、文書化の方法ではなく、ログの保持はインフラに組み込む必要があります。
- クラウドとAI開発法(CADA): 非欧州企業によって制御されるインフラへの依存を減らすことを目的とした、クラウドと人工知能インフラ用の四層の主権分類フレームワークを提案しています。
- GDPRおよびSchrems II: AIシステムによって処理される個人データはEUの法的管轄の下に残る必要があります。米国に本社を置くプロバイダーとの契約上の保証は不十分です。法的な制御ポイントはデータセンターの場所ではなく、サービスプロバイダーの本社です。
- NIS2: エネルギー、ヘルスケア、輸送、デジタルインフラ、および公共行政全体にわたる拡張されたサイバーセキュリティ義務を定義しており、重要な機能を支えるシステムを国の権限が直接監督します。
なぜオンプレミスのオブジェクトストレージが主権のアーキテクチャであるのか
- データレイヤーを制御する: オンプレミスの導入により、CLOUD法による露出が設計上なくなります。チェーン内に米国に本社を置くプロバイダーがいないため、超法規的な法的範囲は契約ではなく、アーキテクチャによって排除されます。
- 後付けなしで第12条を満たす: S3オブジェクトロックは、不正改ざん防止機能を提供し、WORM準拠の不変のストレージを提供し、EU AI法のログ保持要件(最低6ヶ月間;生体認証システムの場合24ヶ月間)を満たします。コンプライアンスは後から追加するものではなく、初めから組み込まれています。
- 規制当局に証明する: FIPS 140-3およびNIST 800-88は、規制業界の監査人や調達担当者が求める適合性評価文書を提供します。
- 規制が求める場所にAIデータを保持する: トレーニングデータ、推論入力、RAGドキュメントストア、およびVSSビデオパイプラインはすべて、組織の法的管轄の範囲内にあります — 各テナントごとのRBAC、AES-256 + KMIP暗号化(顧客管理のキーを使用)、および完全なメタデータの追跡可能性を備えています。


Cloudian主権の証明書
HyperStoreは、主権目標を達成するのに役立つ複数の認証を提供します:
- NVIDIA Foundation認定ストレージ
- FIPS 140-3認定
- NIST 800-88準拠
S3オブジェクトロック(WORM) - FINRA / CFTC準拠
- AES-256 + KMIP(顧客管理のキー)
主権はあなたのデータがどこにあるかを知ることから始まります
- データを管理下に戻すためのリパトリエーション: 多くの組織にとって、主権への道はリパトリエーションを経て進みます。パブリッククラウドに移行したデータは、規制当局が要求する司法管轄、アクセス制御、監査トレイルの外にあります。Cloudianのリバースティアリングは、リパトリエーションを段階的で非破壊的に行います。
- 運用モデルとしてのハイブリッド: リパトリエーションは一度限りのイベントではありません。HyperStoreのグローバルネームスペースと自動ティアリングにより、組織はハイブリッドなフットプリントを安定した運用モデルとして維持できます。規制された、機密性のある、AIワークロードのデータをオンプレミスで保持しながら、バースト容量や二次ワークロードのためにクラウドアクセスを保持できます。
- 最初から主権コンプライアンスを実現: データがオンプレミスに移行すると、それは即座にHyperStoreの完全なコンプライアンスおよびアクセス制御フレームワーク — RBAC、S3オブジェクトロック、顧客管理のキーを用いたAES-256暗号化、および不変の監査記録のもとに置かれます。 「データが到着した」と「データが管理された」の間にギャップはありません。規制遵守を目指す組織にとって、その継続性は重要です。

関連リソース